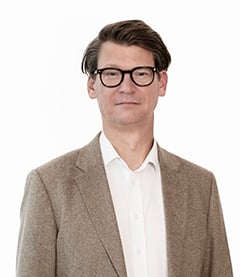
Martin Brogaard Nielsen er partner og leder af IT Risk Assurance & Advisory Services hos Grant Thornton Danmark.
Han rådgiver virksomheder om IT-governance, cybersikkerhed og regulatorisk compliance og er ansvarlig for assurance og audit af serviceleverandører fra danske fintech- og SaaS-virksomheder til større internationale tech-aktører og virksomheder i den regulerede sektor.
Med mere end 15 års erfaring inden for GRC og IT-audit, bygget på en baggrund i IT-drift og systemudvikling, kombinerer Martin teknisk dybde med forretningsmæssig forståelse.
Han arbejder særligt med ISAE 3402- og ISAE 3000-erklæringer inden for GDPR og NIS2, ISO 27001/2, leverandørstyring og IT-governance som del af den samlede virksomhedsstyring.
Som forfatter, underviser og medlem af FSR’s cybersikkerhedsudvalg bidrager han til udviklingen af branchestandarder og hjælper virksomheder med at omsætte regulering til konkret ledelseshandling, der kan modstå krav fra både myndigheder, kunder og bestyrelse.
Sektorerfaring
Martin har særlig sektorerfaring inden for teknologivirksomheder, herunder SaaS-løsninger og softwareudbydere, samt finansielle virksomheder og andre aktører i den regulerede sektor.
Kvalifikationer
- CISA, CRISC, CDPSE
- Medlem af FSR Cybersikkerhedsudvalg
- Medlem af Dansk Erhvervs IT-sikkerhedsnetværk
- Bestyrelsesformand DPO Danmark ApS
- Medlem af Karnovs forfatternetværk